CIBERSEGURIDAD
Personas, procesos y tecnología para proteger lo que realmente importa.
Comprender el riesgo es el primer paso para reducirlo.
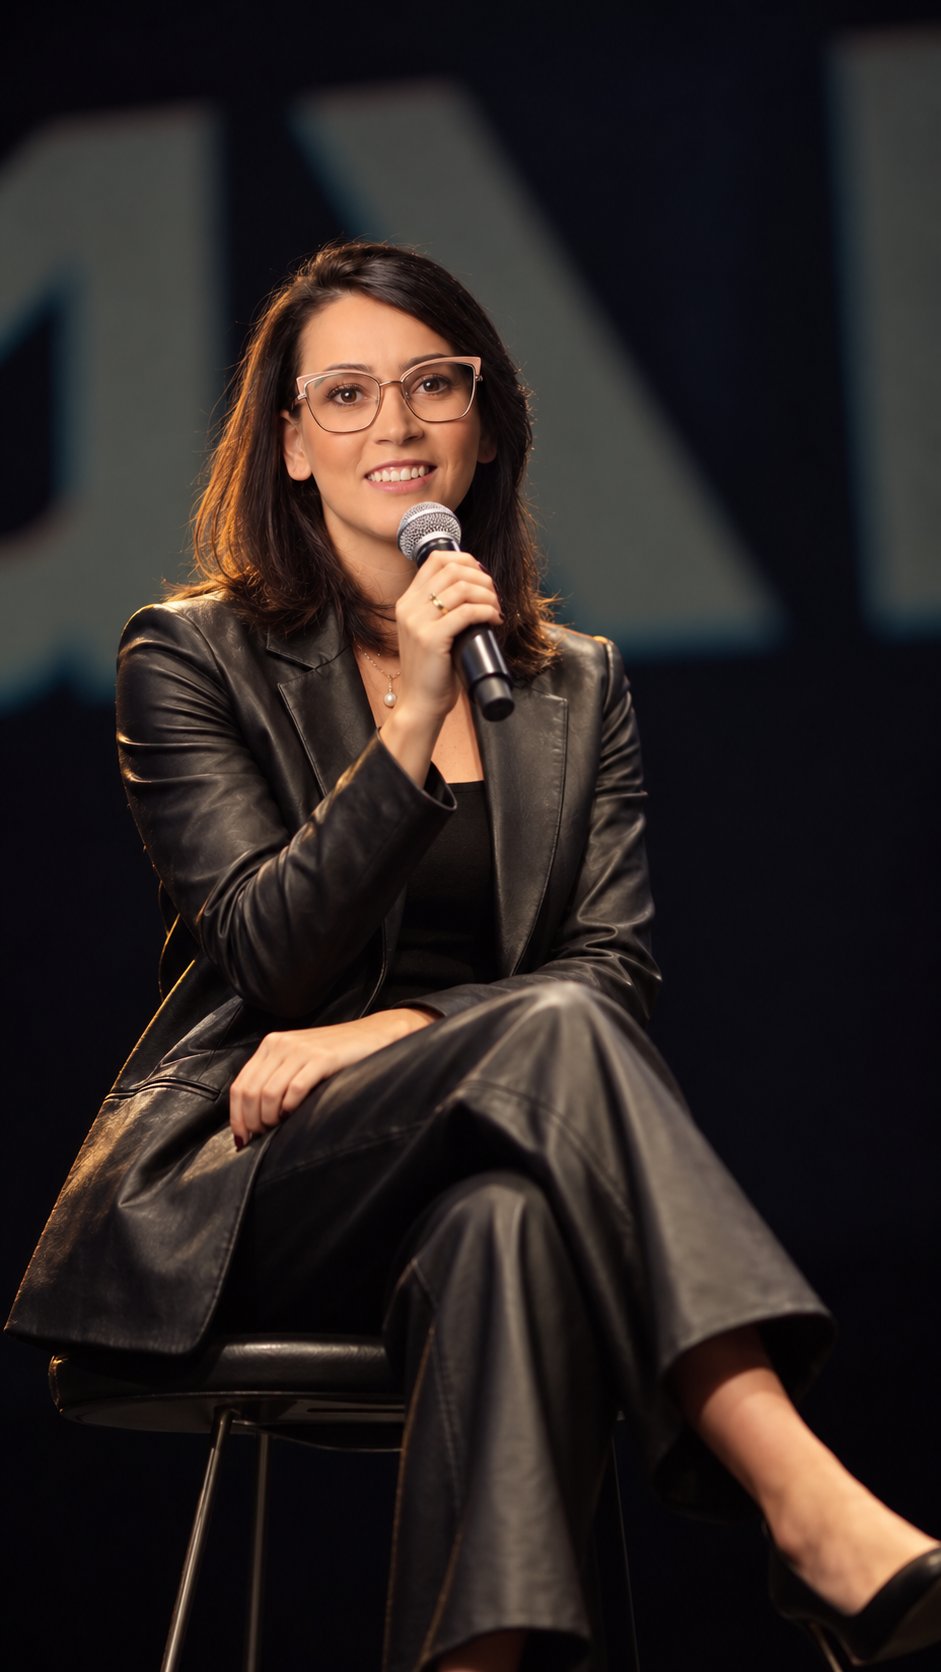
KETHELLY QUEFRE

¿Quién está detrás de esta conversación?
Kethelly Quefre
Kethelly Quefre es magíster en Gestión de Proyectos, ingeniera de Sistemas y Computación, empresaria y estratega de negocios. Es fundadora y directora de Quefre & Co., consultora especializada en estrategia, marketing, tecnología, inteligencia artificial, ciencia del comportamiento y optimización de procesos empresariales.
Cuenta con más de 15 años de experiencia liderando proyectos y desarrollando soluciones estratégicas para empresas de diferentes sectores y mercados. Su trayectoria combina pensamiento analítico, visión empresarial y dominio tecnológico, lo que le permite transformar desafíos complejos en procesos estructurados, innovadores y orientados a resultados.
A lo largo de su carrera, ha trabajado en contextos internacionales y multiculturales, construyendo una perspectiva global sobre liderazgo, innovación y transformación digital. Su experiencia se extiende a áreas como gestión de proyectos, planificación estratégica, marketing, automatización, inteligencia de datos, inteligencia artificial aplicada y desarrollo de nuevos modelos de negocio.
Como conferencista, Kethelly aborda la tecnología desde una perspectiva práctica, estratégica y humana. Su propósito es acercar temas complejos a diferentes públicos, promoviendo una cultura de innovación, seguridad, responsabilidad y toma de decisiones consciente frente a los desafíos del entorno digital.
Antes de comenzar, piensa en esto:
“Si alguien descubriera hoy la contraseña de tu correo electrónico, ¿a qué otras informaciones, cuentas y sistemas podría acceder?”
- DINERO
- PRIVACIDAD
- REPUTACIÓN
- TRABAJO
- SEGURIDAD
La seguridad digital no es solamente un asunto técnico. Sus consecuencias pueden llegar a todos los ámbitos de nuestra vida.
Ciberseguridad: mucho más que tecnología
La ciberseguridad es el conjunto de personas, procesos y tecnologías utilizados para proteger los entornos digitales.
Dispositivos
Ordenadores, teléfonos móviles y equipos conectados.
Redes y sistemas
Infraestructuras que mantienen las operaciones en funcionamiento.
Cuentas digitales
Identidades, accesos y credenciales.
Datos
Información personal, profesional y empresarial.
Servicios e infraestructuras
Recursos digitales esenciales para personas y organizaciones.
La ciberseguridad no es responsabilidad exclusiva del equipo de TI. Toda persona que utiliza datos, sistemas o dispositivos participa en su protección.
Los tres pilares de la seguridad de la información
La tríada CID
Confidencialidad
Solo las personas autorizadas pueden acceder a la información.
Ejemplo: proteger historiales clínicos y datos personales.
Integridad
La información no puede ser modificada de manera indebida.
Ejemplo: impedir la alteración de una orden de pago.
Disponibilidad
La información y los sistemas deben funcionar cuando sean necesarios.
Ejemplo: mantener un hospital o una empresa en operación.
Estos principios también fundamentan la familia de normas ISO/IEC 27000.
¿Cómo se forma un riesgo?
1.Activo
Algo que tiene valor, como datos, sistemas, equipos o reputación.
2.Amenaza
Algo capaz de causar daño, como un ciberdelincuente o un software malicioso.
3.Vulnerabilidad
Una debilidad, como una contraseña frágil o un sistema desactualizado.
4.Riesgo
La posibilidad de que una amenaza explote una vulnerabilidad y genere un impacto.
5.Control
Una medida utilizada para reducir la probabilidad o el impacto del riesgo.
Ejemplo visual
- Sistema desactualizado= vulnerabilidad
- Ciberdelincuente= amenaza
- Acceso no autorizado y filtración= riesgo
- Actualización de seguridad= control
Las amenazas no siempre parecen amenazas
Pasa el cursor o toca cada tarjeta para ver su explicación
¿Reconocerías un mensaje falso?
Seguridad Banco Nexora
URGENTE: su cuenta será bloqueada en 24 horas
Estimado cliente:
Detectamos un acceso inusual. Para evitar el bloqueo definitivo, confirme su contraseña y el código que recibirá por SMS.
Además, por verificar hoy recibirá un bono de 500 €.
Indicadores de alerta
- Sensación de urgencia o amenaza.
- Oferta demasiado buena para ser verdad.
- Solicitud de contraseña, código o pago.
- Dirección del remitente diferente de la oficial.
- Enlace o dominio sospechoso.
- Archivo inesperado.
- Cambio repentino de datos bancarios.
- Mensaje fuera del comportamiento habitual de la persona.
REGLA DE ORO
Confirma la solicitud por otro canal. No respondas al mensaje sospechoso y no utilices el teléfono, enlace o contacto proporcionado en él.
¿Real o fraude?
Selecciona el mensaje que consideras fraudulento y después revela las señales.
De: Nóminas · Grupo Lumora <[email protected]>
Acción requerida: su salario quedará retenido hoy
Estimado usuario:
Hemos detectado un error en sus datos bancarios. Si no los actualiza antes de las 18:00 de hoy, el pago de este mes quedará suspendido.
Para confirmar su identidad, indique su contraseña corporativa y el número completo de su cuenta.
lumora-grupo-pagos.co/verificar-datos
Departamento de Nóminas
De: Recursos Humanos · Grupo Lumora <[email protected]>
Recordatorio: sesión informativa sobre el calendario de vacaciones
Hola, equipo:
Les recordamos que la sesión informativa sobre el calendario de vacaciones será el jueves a las 10:00, en la sala de reuniones de la segunda planta.
No es necesario responder a este correo ni enviar ningún dato. La presentación estará disponible en la intranet, en el apartado habitual de Recursos Humanos.
Un saludo, equipo de Recursos Humanos
Toca o haz clic en uno de los mensajes para votar.
Esta actividad es educativa. No utilizar marcas reales, enlaces funcionales ni datos personales.
Cuando ver y oír ya no es suficiente
“Ver o escuchar a alguien ya no es suficiente para confirmar su identidad.”
- Textos fraudulentos más convincentes.
- Clonación de voz.
- Vídeos e imágenes manipulados.
- Perfiles e identidades falsas.
- Automatización de ataques.
- Recopilación de información en redes sociales.
1.Establecer una palabra de seguridad familiar o empresarial.
2.Confirmar pagos y solicitudes sensibles mediante un segundo canal.
Tu escudo digital empieza con pequeñas decisiones
Marca lo que ya aplicas
Tu nivel de protección
Escudo en construcción
Cuatro acciones esenciales
- RECONOCER EL PHISHING
- USAR CONTRASEÑAS FUERTES
- ACTIVAR LA AUTENTICACIÓN MULTIFACTOR
- MANTENER LOS PROGRAMAS ACTUALIZADOS
La seguridad necesita estructura
- 01
CONOCER
- Inventariar sistemas, dispositivos e información.
- Clasificar los datos.
- Evaluar vulnerabilidades y proveedores.
- 02
CONTROLAR
- Limitar el acceso según la necesidad.
- Aplicar el principio del mínimo privilegio.
- Proteger especialmente las cuentas administrativas.
- Revocar inmediatamente el acceso de antiguos colaboradores.
- 03
PREPARAR
- Mantener copias de seguridad aisladas y comprobadas.
- Actualizar sistemas y corregir vulnerabilidades.
- Definir responsables.
- Crear un plan de respuesta a incidentes.
- 04
EVOLUCIONAR
- Monitorizar actividades sospechosas.
- Capacitar continuamente a las personas.
- Realizar pruebas y simulaciones periódicas.
- Aprender de los incidentes.
TENER UNA COPIA DE SEGURIDAD NO ES SUFICIENTE.
Debe estar protegida, separada del entorno principal y comprobarse regularmente.
Tres normas, funciones diferentes
- ISO/IEC
27000
Conceptos y vocabularioExplica los conceptos, los principios y el vocabulario de los Sistemas de Gestión de Seguridad de la Información.
- ISO/IEC
27001
Requisitos · CertificaciónEstablece los requisitos para implementar, mantener y mejorar un SGSI. Es la norma utilizada para la certificación.
- ISO/IEC
27002
Guía de controlesOfrece orientaciones y buenas prácticas para los controles de seguridad de la información.
La ISO/IEC 27001 propone gestionar la seguridad basándose en riesgos y en la mejora continua, no solamente mediante la instalación de herramientas tecnológicas.
SGSI: Sistema de Gestión de Seguridad de la Información
De la reacción a la resiliencia
Las seis funciones del NIST Cybersecurity Framework 2.0
FUNCIÓN 1 DE 6
GOBERNAR
Definir políticas, responsabilidades, contexto y prioridades.
En el centro del marco: orienta y conecta todas las demás funciones.
La ciberseguridad forma parte de la gestión de riesgos y de las responsabilidades de toda la organización.
¿Qué hacer cuando algo sucede?
- 01Mantén la calma.
- 02Interrumpe la acción sospechosa.
- 03Desconecta el dispositivo de la red, cuando sea apropiado.
- 04No elimines mensajes ni evidencias.
- 05Informa inmediatamente al responsable.
- 06Cambia las contraseñas desde un dispositivo confiable.
- 07Comprueba los accesos y las sesiones abiertas.
- 08Contén el daño.
- 09Restaura los servicios de forma segura.
- 10Registra lo ocurrido e implementa mejoras.
Ocultar un error puede aumentar el impacto.
Una cultura de seguridad permite comunicar los incidentes rápidamente, sin miedo a una sanción automática.
La ciberseguridad comienza con la conciencia
- 01La seguridad digital es responsabilidad de todos.
- 02Las personas no son solamente el “eslabón más débil”; también son una importante línea de defensa.
- 03Ninguna herramienta elimina completamente el riesgo.
- 04Una contraseña fuerte sin autenticación multifactor todavía puede ser insuficiente.
- 05El objetivo no es evitar absolutamente todos los incidentes, sino reducir su probabilidad, detectarlos rápidamente, responder y recuperar.
06La ciberseguridad es un proceso continuo, no una acción realizada una sola vez.
Antes de hacer clic, detente.Antes de confiar, verifica.Antes de compartir, protege.
Cada decisión digital puede abrir una puerta o reforzar una barrera.
KETHELLY QUEFRE
Gracias.